Showing posts with label Layer_OSI. Show all posts
Hey mas mbak selamat pagi siang malam haha . kali ini saya akan memposting tentang 7 OSI LAYER . Tepatnya APPLICATION LAYER (Nomor 7 dari urutan OSI). Apa sih yang disebut application layer itu ? Application layer adalah lapisan yang menyediakan interface antara aplikasi yang digunakan untuk berkomunikasi dan jaringan yang mendasarinya di mana pesan akan dikirim. Protokol Application Layer digunakan untuk pertukaran dataantara program yang berjalan pada source dan host tujuan.
Dalam TCP/IP, lapisan aplikasi mengandung semua protokol dan metode yang masuk dalam lingkup komunikasi proses-ke-proses melalui jaringan IP (Internet Protocol) dengan menggunakan protokol lapisan transporuntuk membuat koneksi inang-ke-inang yang mendasarinya. Sedangkan dalam model OSI, definisi lapisan aplikasi lebih sempit lingkupnya, membedakan secara eksplisit fungsionalitas tambahan di atas lapisan transpor dengan dua lapisan tambahan: lapisan sesi dan lapisan presentasi. OSI memberikan pemisahan modular yang jelas fungsionalitas lapisan-lapisan ini dan memberikan implementasi protokol untuk masing-masing lapisan.
Penggunaan umum layanan lapisan aplikasi memberikan konversi semantik antara proses-proses aplikasi yang terkait. Contoh layanan aplikasi antara lain adalah berkas virtual, terminal virtual, serta protokol transfer dan manipulasi kerja.
Protokol yang berada dalam lapisan ini adalah web server, mail, FTP, DHCP, TELNET, DNS, SNMP.
1. Web Server (HTTP, HTTPS)
o HTTP (Hypertext Transfer Protocol, adalah protokol yang dipergunakan untuk mentransfer dokumen dalam World Wide Web(WWW).
Funsinya antara lain :
o menjawab antara clientdan server.
o membuat hubungan TCP/IP ke port tertentu di host yang jauh (biasanya port 80). Jaringan Komputer, Pertemuan 9 Sistem Informasi-UG
o HTTPS adalah versi aman dari HTTP, protokol komunikasi dari World Wide Web. HTTPS menyandikan data sesi menggunakan protokol SSL (Secure Socket layer) atau protokol TLS (Transport Layer Security). Pada umumnya port HTTPS adalah 443.
Fungsi : HTTPS melakukan enkripsi informasi antara browser dengan web server yang menerima informasi. Memberikan perlindungan yang memadai dari serangan eavesdroppers (penguping), dan man in the middle attacks.
2. Mail (SMTP, POP3, IMAP)
o SMTP (Simple Mail Transfer Protocol) merupakan salah satu protokol yang umum digunakan untuk pengiriman surat elektronik (e-mail) di Internet. MenggunakanTCP, port 25.
Fungsi : digunakan untuk mengirimkan pesan-pesan e-mail dari e-mail klien ke email server, mengirimkan e-mail kepada lokal account, dan menyiarkan ulang email antara server-server SMTP.
o POP3 (Post Office Protocol version 3) sesuai dengan namanya merupakan protokol yang digunakan untuk pengelolaan mail.
Fungsi : digunakan untuk mengambil surat elektronik (email) dari server email. Menggunakan TCP, port 110.
o IMAP(Internet Message Access Protocol)
adalah protokol standar untuk mengakses/mengambil e-mail dari server. Lebih kompleks daripada POP3.
Fungsi : memilih pesan e-mail yang akan di ambil, membuat folder di server, mencari pesan e-mail tertentu, menghapus pesan e-mail yang ada.
3. FTP (File Transfer Protocol)
adalah sebuah protokol Internet yang merupakan standar untuk pentransferan berkas (file) komputer antar mesin-mesin dalam sebuah internetwork. FTP menggunakan protocol TCP port 21.
Fungsi :
Untuk melakukan pengunduhan (download) dan penggugahan (upload) berkas berkas komputer antara klien FTP dan server FTP. Perintah-perintah FTP dapat digunakan untuk mengubah direktori, mengubah modus transfer antara biner dan ASCII, menggugah berkas komputer ke server FTP, serta mengunduh berkas dari server FTP.
4. DHCP (Dynamic Host Configuration Protocol)
adalah protokol yang berbasis arsitektur client/server yang dipakai untuk memudahkan pengalokasian alamat IP dalam satu jaringan. DHCP bersifat stand-alone, sehingga jika dalam sebuah jaringan terdapat beberapa DHCP server, basis data alamat IP dalam Jaringan Komputer, Pertemuan 9 Sistem Informasi-UG sebuah DHCP Server tidak akan direplikasi ke DHCP server lainnya, artinya DHCP tersebut berbenturan, karena potokol IP tidak mengizinkan 2 host memiliki IP yang sama.
Fungsi :
o Jika DHCP dipasang di jaringan lokal, maka semua komputer yang tersambung di
jaringan akan mendapatkan alamat IPsecara otomatis dari serverDHCP.
o memberikan framework untuk disampaikan kepada client yang berisikan informasi
tentang konfigurasi jaringan.
5. TELNET(Telecommunication Network)
Adalah terminal interaktif untuk mengakses suatu remote pada internet.
Fungsi : digunakan untuk mengakses remote host melalui terminal yang interaktif
6. DNS (Domain Name System)
Merupakan database terdistribusi yang diimplementasikan secara hirarkis dari sejumlah name servers .
Fungsi :
o menyimpan informasi tentang nama host maupun nama domain dalam bentuk basis data tersebar(distributed database) di dalam jaringan komputer, misalkan: Internet.
o address/name translation
o DNS menyediakan alamat IP untuk setiap nama host dan mendata setiap server transmisi surat (mail exchange server) yang menerima surat elektronik (email) untuk setiap domain.
7. SNMP (Simple Network Management Protocol)
adalah standar manajemen jaringan pada TCP/IP.
Fungsi :
supaya informasi yang dibutuhkan untuk manajemen jaringan bisa dikirim menggunakan TCP/IP. Protokol tersebut memungkinkan administrator jaringan untuk menggunakan perangkat jaringan khusus yang berhubungan dengan perangkat jaringan yang lain untuk mengumpulkan informasi dari mereka, dan mengatur bagaimana mereka beroperasi.

Presentation Layer
Lapisan presentasi (presentation layer) adalah lapisan keenam dari bawah dalam model referensi jaringan terbuka OSI. Pada lapisan ini terjadi pembuatan struktur data yang didapatnya dari lapisan aplikasi ke sebuah format yang dapat ditransmisikan melalui jaringan. Lapisan ini juga bertanggungjawab untuk melakukan enkripsi data, kompresi data, konversi set karakter (ASCII,Unicode, EBCDIC, atau set karakter lainnya), interpretasi perintah-perintah grafis, dan beberapa lainnya. Dalam arsitektur TCP/IP yang menggunakan model DARPA, tidak terdapat protokol lapisan ini secara khusus.
Lapisan presentasi (presentation layer)
Pressentation layer melakukan fungsi-fungsi tertentu yang diminta untuk menjamin penemuan sebuah penyelesaian umum bagi masalah tertentu. Pressentation Layer tidak mengijinkan pengguna untuk menyelesaikan sendiri suatu masalah. Tidak seperti layer-layer di bawahnya yang hanya melakukan pemindahan bit dari satu tempat ke tempat lainnya, presentation layer memperhatikan syntax dan semantik informasi yang dikirimkan.
Satu contoh layanan pressentation adalah encoding data. Kebanyakan pengguna tidak memindahkan string bit biner yang random. Para pengguna saling bertukar data sperti nama orang, tanggal, jumlah uang, dan tagihan. Item-item tersebut dinyatakan dalam bentuk string karakter, bilangan interger, bilangan floating point, struktur data yang dibentuk dari beberapa item yang lebih sederhana. Terdapat perbedaan antara satu komputer dengan komputer lainnya dalam memberi kode untuk menyatakan string karakter (misalnya, ASCII dan Unicode), integer (misalnya komplemen satu dan komplemen dua), dan sebagainya. Untuk memungkinkan dua buah komputer yang memiliki presentation yang berbeda untuk dapat berkomunikasi, struktur data yang akan dipertukarkan dapat dinyatakan dengan cara abstrak, sesuai dengan encoding standard yang akan digunakan “pada saluran”. Presentation layer mengatur data-struktur abstrak ini dan mengkonversi dari representation yang digunakan pada sebuah komputer menjadi representation standard jaringan, dan sebaliknya.
•Lapisan Presentasi (Presentation Layer)Lapisan presentasi digunakan untuk menyeleksi syntax data yang berada dalam jaringan. Lapisan presentasi juga memiliki standar encoding yang digunakan dalam pemrosesan aplikasi data. Salah satu contoh layanan presentasi adalah encoding data
•Lapisan Presentasi (Presentation Layer)Lapisan presentasi digunakan untuk menyeleksi syntax data yang berada dalam jaringan. Lapisan presentasi juga memiliki standar encoding yang digunakan dalam pemrosesan aplikasi data. Salah satu contoh layanan presentasi adalah encoding data.
Presentation layer bertanggungjawab bagaimana data dikonversi dan di format untuk transfer data. Contoh konversi format text ASCII untuk dokumen, .GIF dan .JPG untuk gambar layer ini membentuk kode konversi, trnslasi data, enkripsi dan konversi.
Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi kedalam format yang dapat ditransmisikan melalui jaringan. Protocol yang berada dalam level ini adalah perangkat lunak director (redictor Software). Seperti llayanan worksatation (dalam Windows NT) dan juga Network Shell ( semacam Virtual Network Computing) (VNC) atau Remote Dekstop Protocol (RDP).
KOMPONEN JARINGAN DAN PROTOKOL LAYER
1. Layer 6 – Presentation
Network components: Gateway Redirector
Protocols: None
PRESENTATION LAYER
Layer Presentasi Layer 6 dari model OSI tujuh-lapisan jaringan komputer.
Presentasi Layer bertanggung jawab untuk menyampaikan dan format informasi ke lapisan aplikasi untuk diproses lebih lanjut atau layar. Ini mengurangi lapisan aplikasi keprihatinan tentang perbedaan sintaksis dalam representasi data dalam sistem pengguna akhir. Catatan: Contoh layanan presentasi akan menjadi konversi dari file-teks EBCDIC kode ke file-ASCII kode.
Presentasi Layer adalah lapisan terendah dimana programmer aplikasi mempertimbangkan struktur data dan penyajian, bukan hanya mengirim data dalam bentuk datagram atau paket antara host. Lapisan ini berkaitan dengan isu-isu representasi string - apakah mereka menggunakan metode Pascal (sebuah integer panjang lapangan diikuti oleh jumlah tertentu byte) atau C / C + + metode (null-string diakhiri, yaitu "thisisastring \ 0"). Idenya adalah bahwa lapisan aplikasi harus dapat titik pada data yang akan dipindahkan, dan Layer Presentasi akan menangani sisanya.
Serialisasi dari struktur data yang kompleks ke dalam flat byte-string (seperti mekanisme menggunakan TLV atau XML) dapat dianggap sebagai fungsi kunci dari Layer Presentasi.
Enkripsi biasanya dilakukan pada tingkat ini juga, meskipun dapat dilakukan pada Aplikasi, Sesi, Transport, atau Jaringan Lapisan; masing-masing memiliki kelebihan dan kekurangan.Contoh lain adalah merupakan struktur, yang biasanya standar pada tingkat ini, sering kali dengan menggunakan XML. Serta potongan data sederhana, seperti string, hal-hal lebih rumit dibakukan dalam lapisan ini. Dua contoh umum adalah 'objek' dalam pemrograman berorientasi obyek, dan cara yang tepat yang streaming video ditransmisikan.
Dalam aplikasi yang banyak digunakan secara luas dan protokol, tidak ada perbedaan yang dibuat antara lapisan presentasi dan aplikasi. Sebagai contoh, HTTP, umumnya dianggap sebagai protokol lapisan aplikasi, telah Presentation Layer aspek seperti kemampuan untuk mengidentifikasi pengkodean karakter untuk konversi yang tepat, yang kemudian dilakukan di Layer Aplikasi.
Dalam layanan layering semantik arsitektur jaringan OSI, Layer Presentasi menanggapi permintaan dari layanan Layer Aplikasi dan permintaan masalah layanan kepada Session Layer.
Layanan :
* Enkripsi
* Kompresi
Sublayers
Layer Presentasi terdiri dari dua sublayers:
* KASUS (Aplikasi Elemen Layanan common)
* Perangko balasan (Aplikasi Layanan Elemen Tertentu)
KASUS
Sublayer KASUS menyediakan jasa untuk Layer Aplikasi dan permintaan layanan dari Session Layer. Ini menyediakan dukungan untuk aplikasi layanan umum, seperti:
* ACSE (Asosiasi Elemen Control Service)
* ROSE (Operasi Elemen Service Remote)
* CCR (Concurrency Komitmen dan Pemulihan)
* RTSE (Transfer Elemen Layanan Handal)
Perangko Balasan
Sublayer perangko balasan menyediakan layanan aplikasi spesifik (protokol), seperti :
* FTAM (File Transfer, Akses dan Manager)
* VT (Virtual Terminal)
* MOTIS (Pesan Teks Berorientasi Standar Interchange)
* CMIP (Management Protocol Informasi common)
* JTM (Ayub Transfer dan Manipulasi) standar OSI mantan
* MMS (Layanan Manufaktur Pesan)
* RDA (Access Database Remote)
* DTP (Pemrosesan Transaksi Terdistribusi)
* Tel Bersih (sebuah protokol akses remote terminal)
Protokol
* AFP, Apple Filing Protocol
* ASCII, American Standard Kode untuk Informasi Interchange
* EBCDIC, Extended Binary Coded Decimal Interchange Code
* ICA, Independen Komputasi Arsitektur, sistem Citrix protokol inti
* LPP, Protokol Presentasi Ringan
* NCP, NetWare Core Protokol
* NDR, Jaringan Data Representasi
* XDR, data eksternal Representasi
* X.25 PAD, Packet Assembler / disassembler Protokol
LAPISAN SESI (SESSION LAYER) OSI LAYER
Lapisan Sesi (Session Layer) dalam Model OSI
(Open System Interconnection)
Oleh : Sella Mawarni, Ditya Jati Wicaksono, Ade Cucu Hermawan, dan Kinanti Hayuningtyas
Teknologi Pendidikan, 2010
ABSTRAK
Jurnal ini kami susun untuk memenuhi tugas mata kuliah Jaringan Komputer tentang pembahasan OSI layer. Terdapat tujuh lapisan dalam OSI layer, dan salah satu adalah lapisan sesi (session layer) yang akan kami bahas dalam jurnal ini. Lapisan sesi menempati urutan ke-5 dalam OSI layer, yang fungsi utamanya adalah mengijinkan para pengguna untuk menetapkan session dengan pengguna lainnya. Selain itu, didalam jurnal ini juga akan dibahas mengenai cara kerja, aplikasi, dan contoh penggunaannya.
Kata Kunci : OSI Layer,Lapisan Sesi.
Model OSI (Operating System Interconnection) diciptakan berdasarkan sebuah proposal yang dibuat oleh The International Standards Organization (ISO) sebagai langkah awal menuju standarisasi protokol internasional yang digunakan pada berbagai layer (Day dan Zimmerman dalam Jaringan Komputer Jilid 1, 2000). Model OSI memiliki tujuh layer, yaitu:
1. Lapisan Fisik (Physical Layer)
2. Lapisan Jalur Data (Data Link Layer)
3. Lapisan Jaringan (Network Layer)
4. Lapisan Transport (Transport Layer)
5. Lapisan Sesi (Session Layer)
6. Lapisan Presentasi (Presentation Layer)
7. Lapisan Aplikasi (Application Layer)
Prinsip-prinsip yang digunakan bagi ketujuh layer tersebut adalah:
a. Sebuah layer harus dibuat bila diperlukan tingkat abstraksi yang berbeda.
b. Setiap layer harus memiliki fungsi-fungsi tertentu.
c. Fungsi setiap layer harus dipilih dengan teliti sesuai dengan ketentuan protokol berstandar internasional.
d. Batas-batas layer harus dipilih untuk meminimalkan aliran informasi yang melewati interface.
e. Jumlah layer harus cukup banyak, sehingga fungsi-fungsi yang berbeda tidak perlu disatukan dalam satu layer diluar keperluannya. Akan tetapi jumlah layer juga harus diusahakan sedikit mungkin sehingga pemaikaian arsitektur jaringan tidka menjadi sulit.
A. Fungsi Lapisan Sesi
Adapun fungsi dari layer sesi ini adalah sebagai berikut (Andrew S. Tanenbaum, 1996):
a) Untuk melaksanakan pengendalian dialog. Session dapat memungkinkan lalu-lintas bergerak bergerak dalam bentuk dua arah pada suatu saat, atau hanya satu arah saja. Jika pada suatu saat lalu-lintas hanya satu arah saja (dianalogikan dengan jalur rel kereta api tunggal), lapisan sesi membantu untuk menentukan giliran yang berhak menggunakan jalur pada saat itu.
b) Manajemen token (Token Management). Fungsi in masih terkait dengan fungsi pengendalian dialog. Untuk sebagian protokol, adalah penting untuk memastikan bahwa kedua belah pihak yang berhubungan tidak melakukan operasi yang sama pada saat yang sama pula. Untuk mengatur aktivitas ini, lapisan sesi menyediakan token-token yang dapat dipertukarkan. Hanya pihak yang memegang token yang diizinkan melakukan operasi kritis.
c) Sinkronisasi (Synchronization). Pikirkan masalah-masalah yang dapat terjadi saat melakukan transfer file antara dua mesin yang memiliki durasi 2 jam dan selang waktu antara dua crash selama 1 jam. Setela masing-masing transfer dibatalkan, seluruh transfer mungkin perlu diulangi lagi dari awal, dan mungkin saja mengalami kegagalan lagi. Untuk menghilangkan masalah ini, lapisan sesi menyediakan suatu cara untuk menyisipkan pos pemeriksaan(checkpoint) ke aliran data, sehingga bila terjadi crash, hanya data yang ditransfer sesudah pos pemeriksaan tersebut yang akan ditransfer ulang.
B. Cara Kerja Lapisan Sesi
Sesuai dengan namanya, lapisan ini berfungsi untuk menyelenggarakan, mengatur dan memutuskan sesi komunikasi.Session layer menyediakan service kepada presentation layer. Lapisan ini juga mensinkronisasi dialog diantara dua host presentation layer dan mengontrol komunikasi dengan membuka, mengelola, dan memutus hubungan antar aplikasi yang berkaitan.
C. Contoh Penggunaan dan Aplikasinya
Contoh penggunaan lapisan sesi adalah pada kompresi dan enkripsi data. Session layer juga bisa diaplikasikan pada sistem – sistem berikut ini :
a. NFS (Network File System), dibangun oleh Sun Microsystem dan digunakan oleh workstation TCP/IP dan UNIX agar dapat mengakses remote resource.
b. SQL (Structured Query Language). SQL merupakan bahasa komputer standard ANSI ( American National Standard Institude ).Dengan SQL kita dapat mengakses database, menjalankan queri untuk mengambil data dari database, menambahkan data ke database, menghapus data di dalam database, dan meng-update data di dalam database.
c. RPC (Remote Procedure Call), merupakan protokol yang menyediakan mekanisme client/server pada sistem operasi.
d. ASP (AppleTalk Session Protokol), merupakan protokol yang menyediakan mekanisme client/server pada mesin-mesin Apple.
e. SCP
f. X Windows System, merupakan protokol yang menyediakan mekanisme client/server pada sistem opererasi Unix.

DATA LINK LAYER
Pertama kalinya mungkin ada yang mengira bahwa data link layer merupakan masalah kecil karena tidak ada software yang perlu dipelajari. Namun terkadang rangkaian komunikasi sering membuat kesalahan. Selain itu, rangkaian tersebut hanya memiliki laju data yang terbatas, dan terdapat penundaan (delay) propagasi yang tidak nol antara saat bit dikirimkan dengan saat bit diterima. Keterbatasan ini mempunyai implikasi penting bagi efisiensi pemindahan data. Protokol yang digunakan dalam komunikasi harus memperhatikan semua faktor tersebut. Maksudnya adalah memastikan bahwa pesan-pesan akan dikirim melalui alat yang sesuai menggunakan alamat perangkat keras (hardware address) dan menterjemahkan pesan-pesan dari layer Network menjadi bit-bit untuk dipindahkan oleh layer Physical.
Tugas dari protokol link layer adalah memindahkan datagram dari satu node ke node berikutnya melalui individual link dalam bentuk frame. Individual link disini maksudnya link antara node-node tersebut mungkin menggunakan protokol yang berbeda-beda. Misalnya, link pertama adalah ethernet, link berikutnya frame relay dan link terakhir PPP.
Lapisan data link terdiri dari dua sub Layer, yaitu Logical Link Control (LLC) dan Medium Access Control (MAC). Fungsi dari Logical Link Control (LLC) adalah memeriksa kesalahan dan menangani transmisi frame. Sedangkan fungsi Medium Access Control (MAC) adalah mengambil dan melepaskan data dari dank e kabel, menentukan protokol untuk akses ke kabel yang di share di dalam LAN.Berikut ini adalah bentuk-bentuk layanan dari data link layer, diantaranya :
a. Framing : membungkus (encapsule) data diagram ke dalam bentuk frame sebelum tranmisi.
b. Link Access : protokol-protokol Media Access Control (MAC) mengatur bagaimana sebuah frame ditransmisikan ke dalam link. Misalnya point-to-point atau broadcast
c. Reliable Delivery : protokol link layer menjamin agar pengiriman datagram melalui link terjadi tanpa eror
d. Flow controlError Detection : kesalahan bit dapat terjadi akibat atenuasi sinyal atau noise di dalam link. Link layer melakukan deteksi kesalahan, tetapi tidak meminta pengiriman kembali frame yang salah tersebut. Frame yang salah tersebut akan dibuang.
a. Framing : membungkus (encapsule) data diagram ke dalam bentuk frame sebelum tranmisi.
b. Link Access : protokol-protokol Media Access Control (MAC) mengatur bagaimana sebuah frame ditransmisikan ke dalam link. Misalnya point-to-point atau broadcast
c. Reliable Delivery : protokol link layer menjamin agar pengiriman datagram melalui link terjadi tanpa eror
d. Flow controlError Detection : kesalahan bit dapat terjadi akibat atenuasi sinyal atau noise di dalam link. Link layer melakukan deteksi kesalahan, tetapi tidak meminta pengiriman kembali frame yang salah tersebut. Frame yang salah tersebut akan dibuang.
Perangkat Data Link
Pada layer Data Link dapat digunakan bridge atau switch layer 2 pada segment LAN. Dengan segmentasi, switch dan bridge membuat sebuah collision domain terpisah untuk setiap node (mesin), sehingga jumlah collision yang terjadi pada network dapat dikurangi dengan effektif.Collision domain adalah sekelompok node yang berbagi media yang sama dan dipisahkan oleh switch atau bridge. Collision dapat terjadi jika 2 node berusaha melakukan transmisi bersamaan dalam satu collision domain. Karena itu diperlukan untuk menambah jumlah collision domain.
1. Bridges
Karena network yang terus berkembang dan menjadi semakin komplex, hub dan repeater tidak lagi cocok digunakan. Karena keduanya tidak men-segmentasi network, semua mesin yang terhubung pada hub atau repeater harus berbagi bandwidth yang sama. Juga, jika sangat mungkin terjadi jumlah collision yang banyak. Transparent bridge dibuat untuk membantu mengatasi problem pada hub dan repeater. Transparent disini digunakan untuk menunjukkan bahwa mesin-mesin yang berada pada network tidak menyadari adanya perangkat ini. Bridge menggunakan sebuah software untuk mem-forward frame.
Berikut adalah tugas utama yang dilakukan oleh bridge dan juga switch :
•Source MAC address dari setiap frame yang datang akan diperiksa dan dicatat.
•Frame-frame dapat diforward atau difilter tergantung dari MAC address destination. (dapat juga di flood/dikirim kesemua port, jika destination MAC address belum dikenali)
•Menghilangkan loops yang disebabkan adanya koneksi redundant dengan menggunakan Spanning Tree Protocols (STP).
•Source MAC address dari setiap frame yang datang akan diperiksa dan dicatat.
•Frame-frame dapat diforward atau difilter tergantung dari MAC address destination. (dapat juga di flood/dikirim kesemua port, jika destination MAC address belum dikenali)
•Menghilangkan loops yang disebabkan adanya koneksi redundant dengan menggunakan Spanning Tree Protocols (STP).
Saat frame diterima dari setiap mesin, bridge dan switch mengupdate table bridge dengan MAC address dan interface dimana frame tersebut datang.
Jika destination address dari frame yang datang adalah..
•Unicast : bridge akan mengecek tabel bridge terlebih dulu. Jika address destination tidak terdapat pada tabel, maka bridge akan mem-forward frame pada semua interface kecuali interface dimana frame tersebut datang. Jika address destination ada pada tabel bridge dan berada pada interface yang berbeda dengan interface ketika frame datang, maka bridge akan mem-forward frame pada interface yang sesuai dalam tabel bridge. Jika address destination ada pada tabel bridge dan berada pada interface yang sama dengan pengirim, maka frame akan di filter.
•Multicast : bridge akan mem-forward frame ke semua interface kecuali interface dimana frame tersebut datang.
•Broadcast: bridge akan mem-forward frame kesemua interface kecuali interface dimana frame tersebut datang.
•Unicast : bridge akan mengecek tabel bridge terlebih dulu. Jika address destination tidak terdapat pada tabel, maka bridge akan mem-forward frame pada semua interface kecuali interface dimana frame tersebut datang. Jika address destination ada pada tabel bridge dan berada pada interface yang berbeda dengan interface ketika frame datang, maka bridge akan mem-forward frame pada interface yang sesuai dalam tabel bridge. Jika address destination ada pada tabel bridge dan berada pada interface yang sama dengan pengirim, maka frame akan di filter.
•Multicast : bridge akan mem-forward frame ke semua interface kecuali interface dimana frame tersebut datang.
•Broadcast: bridge akan mem-forward frame kesemua interface kecuali interface dimana frame tersebut datang.
2. Switches
Switch layer 2 sebenarnya adalah bridge multi-port; karena itu, switch layer 2 memiliki fungsi-fungsi yang sama dengan bridge. Meski begitu ada beberapa hal yang membedakan switch dari bridge, misalnya, switch menggunakan hardware atau chip Application-Specific Integrated Circuit (ASIC) untuk mem-forward frame, dan tidak menggunakan software. Juga, setiap port switch memiliki bandwidth sendiri-sendiri, bandwidth yang disediakan pada port switch adalah 10Mbps, maka segment LAN yang terhubung pada port memiliki bandwidth sebesar 10Mbps juga.
Data frame
Layer data link melakukan format pada pesan atau data menjadi pecahan-pecahan, yang disebut sebagai Data Frame dan menambahkan sebuah header yang terdiri dari alamat perangkat keras tujuan dan asalnya.Memecah-mecah aliran bit menjadi frame-frame lebih sulit dibandingkan dengan apa yang kita kira. Untuk memecah-mecah aliran bit ini, digunakanlah metode-metode khusus.
Ada empat buah metode yang dipakai dalam pemecahan bit menjadi frame, yaitu :
1.Karakter penghitung
2.pemberian karakter awal dan akhir, dengan pengisian karakter
3.Pemberian flag awal dan akhir, dengan pengisian bit
4.Pelanggaran pengkodean Physical layer
1.Karakter penghitung
2.pemberian karakter awal dan akhir, dengan pengisian karakter
3.Pemberian flag awal dan akhir, dengan pengisian bit
4.Pelanggaran pengkodean Physical layer
contoh data frame yakni MAC Address pada switch ataupun bridge
pengiriman sebuah paket dengan informasi hanya mengenai sebuah Desa (IP Address) saja, dari alamat yang dicari, namun tidak memberikan informasi yang spesifik seperti informasi mengenai nomer alamat (MAC Address) sebuah rumah.Ketika paket data keluar dari sebuah Router, paket tersebut akan dibungkus dengan informasi kontrol di layer Data Link, tetapi informasi tersebut akan di lepas di router penerima dan yang tertinggal adalah paket aslinya.
Mac address adalah sebuah alamat jaringan yang diimplementasikan pada lapisan data-link dalam tujuh lapisan model OSI, yang merepresentasikan sebuah node tertentu dalam jaringan. Dalam sebuah jaringan berbasis Ethernet, MAC address merupakan alamat yang unik yang memiliki panjang 48-bit (6 byte) yang mengidentifikasikan sebuah komputer, interface dalam sebuah router, atau node lainnya dalam jaringan.
Ethernet mentransmisikan data melalui kabel jaringan dalam bentuk paket-paket data yang disebut dengan Ethernet Frame. Sebuah Ethernet frame memiliki ukuran minimum 64 byte, dan maksimum 1518 byte dengan 18 byte di antaranya digunakan sebagai informasi mengenai alamat sumber, alamat tujuan, protokol jaringan yang digunakan, dan beberapa informasi lainnya yang disimpan dalam header serta trailer (footer). Dengan kata lain, maksimum jumlah data yang dapat ditransmisikan (payload) dalam satu buah frame adalah 1500 byte.
Jenis-jenis frame Ethernet :
1. Ethernet II (yang digunakan untuk TCP/IP)
2. Ethernet 802.3 (atau dikenal sebagai Raw 802.3 dalam sistem jaringan Novell, dan digunakan untuk berkomunikasi dengan Novell NetWare versi 3.11 atau yang sebelumnya)
3. Ethernet 802.2 (juga dikenal sebagai Ethernet 802.3/802.2 without Subnetwork Access Protocol, dan digunakan untuk konektivitas dengan Novell NetWare 3.12 dan selanjutnya)
4. Ethernet SNAP (juga dikenal sebagai Ethernet 802.3/802.2 with SNAP, dan dibuat sebagai kompatibilitas dengan sistem Macintosh yang menjalankan TCP/IP)
5. IEEE 802.11
* 802.11 a
* 802.11 b
* 802.11 a/b
* 802.11 g
* 802.11 a/b/g
1. Ethernet II (yang digunakan untuk TCP/IP)
2. Ethernet 802.3 (atau dikenal sebagai Raw 802.3 dalam sistem jaringan Novell, dan digunakan untuk berkomunikasi dengan Novell NetWare versi 3.11 atau yang sebelumnya)
3. Ethernet 802.2 (juga dikenal sebagai Ethernet 802.3/802.2 without Subnetwork Access Protocol, dan digunakan untuk konektivitas dengan Novell NetWare 3.12 dan selanjutnya)
4. Ethernet SNAP (juga dikenal sebagai Ethernet 802.3/802.2 with SNAP, dan dibuat sebagai kompatibilitas dengan sistem Macintosh yang menjalankan TCP/IP)
5. IEEE 802.11
* 802.11 a
* 802.11 b
* 802.11 a/b
* 802.11 g
* 802.11 a/b/g
Sayangnya, setiap format frame Ethernet di atas tidak saling cocok/kompatibel satu dengan lainnya, sehingga menyulitkan instalasi jaringan yang bersifat heterogen. Untuk mengatasinya, lakukan konfigurasi terhadap protokol yang digunakan via sistem operasi.
Proses pengiriman data Antar Ethernet
* Ada proses negosiasi, ketika terjadi hubungan antar node-node.
* Bila sebuah perangkat mempunyai kemampuan full duplex, namun bagian yang lain tidak mempunyai kemampuan full duplex (mekanisme ini disebut auto-deteksi) maka Ethernet pengirim akan menggunakan metode half duplex dalam pengiriman datanya, atau terjadi proses pemilihan akan bekerja di 10 atau 100 Mbps.
* Kompleks
* Ada proses negosiasi, ketika terjadi hubungan antar node-node.
* Bila sebuah perangkat mempunyai kemampuan full duplex, namun bagian yang lain tidak mempunyai kemampuan full duplex (mekanisme ini disebut auto-deteksi) maka Ethernet pengirim akan menggunakan metode half duplex dalam pengiriman datanya, atau terjadi proses pemilihan akan bekerja di 10 atau 100 Mbps.
* Kompleks

TENTANG PHYSICAL LAYER

Gambar susunan Layer Pada sebuah Jaringan Komputer
Dalam sebuah jaringan komputer, terdapat beberapa layer yang saling terhubung dengan layer diatas atau dibawahnya. Layer sendiri adalah kumpulan fungsi yang menerima pesan dari layer diatasnya dan mengirimkan pesan dari layer dibawahnya. Contohnya, ada sebuah layer A yang melayani komunikasi pada sebuah jaringan. Layer ini berjalan bagi aplikasi diatasnya, dan sementara itu layer A juga memanggil layer dibawahnya untuk mengirim dan menerima paket data yang mengisi konten di jalan tadi. Dua hal tadi terkoneksi secara horizontal pada satu layer.
Saat ini pembagian layer pada jaringan komputer internasional diatur dalam Open System Interconnection Model (OSI Model). Dan sebagian besar protokol pada jaringan tersebut berbasis TCP/IP.
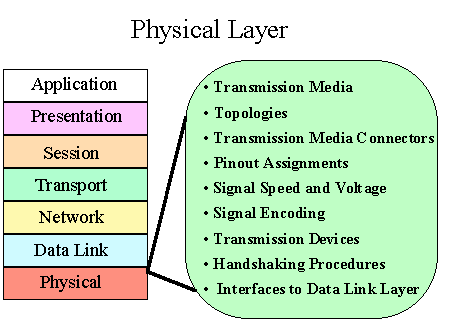
Dalam OSI Model, terdapat 7 layer, yaitu application, presentation, session, transport, network, data link, dan physical. Kali ini akan dibahas tentang physical layer. Layer ini merupakan layer yang paling berhunungan langsung dengan data pada jaringan komputer.
Physical layer merupakan layer terendah dalam jaringan komputer pada OSI Model. Physical layer terdiri dari teknologi-teknologi transmisi data yang ada pada hardware. Layer ini merupakan fundamental dalam struktur data logikal pada sebuah jaringan. Karena ada banyak sekali teknologi hardware dengan karakteristik yang berbeda di pasaran, layer ini juga merupakan layer yang paling kompleks dalam OSI Model.
Secara nyata, physical layer adalah layer yang mentransmisikan bit data secara nyata pada cabang jaringan yang saling terkoneksikan lewat physical link. Aliran bit data dapat dikelompokkan menjadi kode dalam format words atau simbol, dan kemudian dikonversi menjadi physical signal yang ditransmisikan melalui media hardware. Physical layer menyediakan interface elektrik, mekanik, maupun prosedural untuk media transmisi. Sifat dan bentuk dari konektor elektrik, frekuensi yang dipancarkan, dan skema modulasi dispesifikasikan di layer ini.
Dalam arsitektur jaringan OSI, physical layer menerjemahkan permintaan komunikasi dari data link layer pada operasi hardware untuk mentransmisikan dan menerima sinyal elektronik.
Dalam mendukung kerja dari Phisical Layer ini, memerlukan beberapa kompenen atau media dalam pengoperasiannya. Berikit ini beberapa media dan komponen pendukung:
1. Transmision Media (Media Transmisi)
Media transmisi adalah media yang dapat digunakan untuk mengirimkan informasi dari suatu tempat ke tempat lain. Dalam jaringan, semua media yang dapat menyalurkan gelombang listrik atau elektromagnetik atau cahaya dapat dipakai sebagai media pengirim, baik untuk pengiriman dan penerimaan data. Pilihan media transmisi (pengirim) untuk keperluan komunikasi data tergantung pada beberapa faktor, seperti harga, performance jaringan yang dikehendaki, ada atau tidaknya medium tersebut
1.1 Kabel Twisted Pair/untiran.
Kabel jenis ini merupakan kabel yang paling luas penggunaannya karena dipergunakan untuk jaringan telpon. Kabel ini terbuat dari tembaga dimana beberapa pasang kabel di-untir dan dijadikan satu. Guna mempertinggi kualitas kabel, seringkali setiap pasang kabel akan saling di-untir sehingga disebut sebagai kabel untiran. Ada dua jenis kabel twisted pair yaitu
UTP(unshielded twisted pair)
STP (shielded twisted pair) Konektor yang digunakan dalam kabel twisted pair biasanya adalah RJ 45
Thick coaxial cable (mempunyai diameter lumayan besar)
Thin coaxial cable (mempunyai diameter lebih kecil).
Thick coaxial cable (Kabel Coaxial “gemuk”) Kabel coaxial jenis ini dispesifikasikan berdasarkan standar IEEE 802.3 10BASE5, dimana kabel ini mempunyai diameter rata-rata 12mm, kabel jenis ini biasa disebut sebagai standard ethernet atau thick Ethernet, atau hanya disingkat ThickNet. Kabel Coaxial ini (RG-6) jika digunakan dalam jaringan mempunyai spesifikasi dan aturan sebagai berikut:
Thin coaxial cable (Kabel Coaxial “Kurus”)Kabel coaxial jenis ini, misalnya jenis RG-58 A/U atau C/U, jika diimplementasikan dengan TConnector dan terminator dalam sebuah jaringan, harus mengikuti aturan sebagai berikut:
Core adalah kaca tipis yang merupakan bagian inti dari fiber optik yang dimana pengiriman sinar dilakukan. Cladding adalah materi yang mengelilingi inti yang berfungsi memantulkan sinar kembali ke dalam inti(core). Buffer Coating adalah plastic pelapis yang melindungi fiber dari kerusakan.
Data asli Nilai Terkirim
Logika 0 0-1 (bit ke atas transisi di pusat)
Logika 1 1-0 (ke bawah sedikit transisi di pusat)
Jika octet dari semua nol dan pulsa tegangan terakhir yang mendahuluinya adalah positif maka di-encode seperti 000+-0-+
Jika octet dari semua nol dan pulse tegangan terakhir yang mendahuluinya adalah negatif maka di-encode seperti 000-+0+-
Receiver mendeteksi dan menginterpretasikan sebagai octet dari semua nol
1.2 Kabel Koaksial
Pada jenis ini, kabel utama yang terbuat dari tembaga yang dikelilingi oleh anyaman halus kabel tembaga lainnya dan diantaranya terdapat isolasi. Dari sudut harga,kabel ini lebih mahal apabila dibanding dengan kabel untiran, tetapi kualitas yang diberikan juga lebih baik.
Coaxial cable, dikenal empat jenis, yaitu:
1) Setiap ujung harus diterminasi dengan terminator 50-ohm (dianjurkan menggunakan terminator yang sudah dirakit, bukan menggunakan satu buah resistor 50-ohm 1 watt, sebab resistor mempunyai disipasi tegangan yang lumayan lebar).
2) Maksimum 3 segment dengan peralatan terhubung (attached devices) atau berupa populated segments.
3) Setiap kartu jaringan mempunyai pemancar tambahan (external transceiver).
4) Setiap segment maksimum berisi 100 perangkat jaringan, termasuk dalam hal ini repeaters.
5) Maksimum panjang kabel per segment adalah 1.640 feet (atau sekitar 500 meter).
6) Maksimum jarak antar segment adalah 4.920 feet (atau sekitar 1500 meter).
7) Setiap segment harus diberi ground.
8) Jarak maksimum antara tap atau pencabang dari kabel utama ke perangkat (device) adalah 16 feet (sekitar 5 meter).
9) Jarak minimum antar tap adalah 8 feet (sekitar 2,5 meter).
Kabel coaxial jenis ini banyak dipergunakan di kalangan radio amatir, terutama untuk transceiver yang tidak memerlukan output daya yang besar. Untuk digunakan sebagai perangkat jaringan, kabel coaxial jenis ini harus memenuhi standar IEEE 802.3 10BASE2, dimana diameter rata-rata berkisar 5mm dan biasanya berwarna hitam atau warna gelap lainnya. Setiap perangkat (device) dihubungkan dengan BNC T-connector. Kabel jenis ini juga dikenal sebagai thin Ethernet atau ThinNet.
1) Setiap ujung kabel diberi terminator 50-ohm.
2) Panjang maksimal kabel adalah 1,000 feet (185 meter) per segment.
3) Setiap segment maksimum terkoneksi sebanyak 30 perangkat jaringan (devices)
4) Kartu jaringan cukup menggunakan transceiver yang onboard, tidak perlu tambahan transceiver, kecuali untuk repeater.
5) Maksimum ada 3 segment terhubung satu sama lain (populated segment).
6) Setiap segment sebaiknya dilengkapi dengan satu ground.
7) Panjang minimum antar T-Connector adalah 1,5 feet (0.5 meter).
8) Maksimum panjang kabel dalam satu segment adalah 1,818 feet (555 meter).
9) Setiap segment maksimum mempunyai 30 perangkat terkoneksi.
1.3 Fiber Optic Cable (Serat Optik).
Fiber optik adalah sebuah kaca murni yang panjang dan tipis serta berdiameter sebesar rambut manusia. Dan dalam pengunaannya beberapa fiber optik dijadikan satu dalam sebuah tempat yang dinamakan kabel optik dan digunakan untuk mengantarkan data digital yang berupa sinar dalam jarak yang sangat jauh.
1.4 Wireless Network
Saat ini sudah banyak digunakan jaringan tanpa kabel (wireless network), transmisi data menggunakan sinar infra merah atau gelombang mikro untuk menghantarkan data. Walaupun kedengarannya praktis, namun kendala yang dihadapi disini adalah masalah jarak, bandwidth, dan mahalnya biaya. Namun demikian untuk kebutuhan LAN di dalam gedung, saat ini sudah dikembangkan teknologi wireless untuk Active Hub (Wireless Access Point) dan Wireless LAN Card (pengganti NIC), sehingga bisa mengurangi semrawutnya kabel transmisi data pada jaringan komputer. Wireless Access Point juga bisa digabungkan (up-link) dengan ActiveHub dari jaringan yang sudah ada.
2. Topologies (Topology)
Physical Topology adalah rules communication yang dipakai station dalam berkomunikasi dalam network. Ada 4 macam Phiysical Topology yaitu :
2.1 Bus
Bus topology ini menggunakan sebuah kabel tunggal jenis coaxial Thin Eternet (Thinnet) dan Thick Eternet (Thicknet)
2.2Star
Topologi star yaitu dimana masing-masing workstation dihubungkan ke secara langsung ke server atau hub/switch.
2.3 Ring
Topoligi Ring yaitu dimana semua workstation dan server dihubungkan sehingga terbentuk suatu pola lingkaran atau cincin.
2.4 Point to Point
Dengan point to point hanya dua system yang terhubung melalui media fisik
3. Transmision Media Connectors
Disebut juga jalur transmisi, yang merupakan suatu alat yang mampu mengirimkan informasi dengan menggunakan peralatan yang lain. Jalur transmisi data ini dibagi menjadi 3 macam yakni Multicast, Broadcast dan Unicast.
3.1 Multicast
Adalah suatu proses komunikasi terjadi melalui satu alat dengan alat lainnya. Dalam proses ini masing-masing alat / media yang terhubung dapat berkomunikasi menggunakan alat yang menghubunginya. Contohnya adalah server yang digunakan untuk mengakses internet. Server tersebut mampu melayani beberapa komputer yang terhubung dengan media, dan dalam proses ini komputer yang dihubungi mampu memberikan respon balik terhadap server tersebut.
3.2 Broadcast
Adalah proses dalam pengiriman data atau informasi dari satu alat ke alat-alat lainnya. Dalam proses ini alat yang menerima informasi tidak bisa memberikan respon balik terhadap alat pengirim data / informasi. Beberapa contoh yang menggunakan jalur transmisi Broadcast adalah pemancar radio, pemancar televisi serta mengirim email menggunakan mailing list.
3.3 Unicast
Merupakan kontak informasi yang terjadi pada suatu alat dengan satu alat yang lain. Misalnya sewaktu menggunakan telepon, ketika salah satu telepon digunakan untuk menghubungi salahs atu telepon yang lain, maka selain kedua telepon yang berhubungan tersebut tidak dapat menghubungi salahs atu dari telepon yang sedang terkoneksi / terhubung tersebut.
4. Pin out Assignments
Tidak ada penjelasan detail tentang kompenen atau media ini, tapi bisa diartikan bahwa Pin out Assignments merupakan jumlah terminal pada pin out put atau input yang menghubungkan antara komputer dan komponen yang akan dihubungkannya. Jumlah dan ukurannya sangatlah berfariasi. Berikut contoh gambar pin out assignments ;
Ethernet 10-Base T/100-Base T Port

5. Signal Speed, Voltage and Encoding
Sinyal adalah suatu isyarat untuk melanjutkan atau meneruskan suatu kegiatan. Biasanya sinyal ini berbentuk tanda-tanda, lampu-lampu, atau suara-suara. Sinyal dibentuk oleh transmitter dan ditransmisikan melalui media transmisi. Sinyal sangat erat sekali hubungannya dengan fungsi waktu (periodik), tetapi sinyal juga dapat diekspresikan dalam bentuk fungsi frekuensi. Berikut adalah metode pensinyalan, diantaranya :
5.1 NRZ (Non return to zero)
Format yang paling mudah dalam mentransmisikan sinyal digital adalah dengan menggunakn dua level tegangan yang berlainan untuk dua jenis digit biner. Kode-kode biner di konversikan ke level tegangan tertentu sesuai dengan nilainya. Tingkat tegangan tetap konstan sepanjang interval bit yang ditransmisikan. Format pengkodean ini ada beberapa jenis, yaitu :
a) Non return to zero level (NRZ-L), tegangan negative dipakai untuk mewakili biner ‘1’ dan tegangan positif dipakai untuk mewakili nilai biner lainnya.
b) Non return to zero inverted (NRZ-I), suatu transmisi (rendah ke tinggi atau tinggi ke rendah) dilakukan pada awal suatu bit apabila di temukan biner’1’ dan tidak ada transisi apabila ditemukan biner ‘0’. NRZ-I merupakan salah satu contoh dari differential encoding (penyandian encoding).
5.2 Manchester encoding
Manchester encoding adalah jenis pengkodean digital yang digunakan dalam datatransmisi.Within the structure for Manchester encoding, the data bits in the transmission are represented by a series of states that occur in a logical sequence. This approach to data transmission is somewhat different, as many encoding methods tend to assign a high or low state of voltage to each bit and use that information as the criteria for effecting the transfer of the bits.Manchester Encoding (pertama kali diterbitkan pada 1949) adalah teknik pengkodeansinkronisasi jam yang digunakan oleh fisik layer (lapisan) untuk mengkodekan jam dan data dari sinkronisasi arus bit. Dengan teknik ini, yang sebenarnya data biner ditransmisikan melalui kabel tidak dikirim sebagai urutan logika 1 dan 0 yang (secara teknis dikenal sebagai Non Return to Zero (NRZ)).
Sebaliknya, bit diterjemahkan ke dalam format yang sedikit berbeda yang memiliki beberapa keunggulan dibandingkan dengan menggunakan pengkodean biner lurus (yaituNRZ). Dalam telekomunikasi, kode Manchester (juga dikenal sebagai Fase Encoding, atau PE) adalah kode baris pengkodean di mana setiap data bitsetidaknya memiliki satu transisi dan menempati waktu yang sama. Bersama dengan perbedaan dalam cara data yang diakui dan ditransmisikan, Manchester encoding juga mencakup penetapan batas-batas tertentu yang mempengaruhi proses transmisi. First, there is a default in place for the length of each data bit included in the transmission.
Pertama, ada di tempat default untuk panjang setiap bit data yang disertakan dalam transmisi. Because of this default, the end result is that the transmission signal involved with Manchester encoding is self-clocking. Karena default ini, hasil akhirnya adalah bahwa sinyal transmisi yang terlibat dengan Manchester encoding adalah clocking diri.
Second, the structure for Manchester encoding determines the state of the bit based on the direction of the transmission relative to the placement of the bits. Kedua, struktur untuk Manchester encoding menentukan keadaan bit berdasarkan arah transmisi relatif terhadap penempatan bit. Essentially, this transition may go in a direction of low to high, or high to low. Pada dasarnya, transisi ini dapat pergi dengan arah rendah ke tinggi atau tinggi ke rendah. The direction will often depend on the system receiving the data, and will vary. Arah akan sering bergantung pada sistem menerima data, dan akan bervariasi. Manchester encoding allows for this variable and functions accordingly. Manchester Encoding memungkinkan untuk variabel dan fungsi yang sesuai.
One of the main advantages to using the Manchester code approach to data transmission is the self-clocking component.Salah satu keuntungan utama menggunakan kode Manchester pendekatan transmisi data adalah komponen clocking diri. This process of synchronizing and timing the rate and direction of the transmission can help to reduce the chances for several types of data failure. Proses sinkronisasi dan waktu kecepatan dan arah transmisi dapat membantu untuk mengurangi kemungkinan untuk beberapa jenis data kegagalan. Most notably, Manchester encoding helps to reduce the overall error rate during the actual transmission, which helps to preserve the integrity of the data. Paling menonjol, Manchester encoding membantu mengurangi tingkat kesalahan keseluruhan selama transmisi sebenarnya, yang membantu untuk menjaga integritas data. Manchester encoding also is understood to enhance the overall reliability of the transmission, due to the perimeters that are in place to govern the rate and timing of the transmission. Manchester Encoding juga dipahami untuk meningkatkan keandalan keseluruhan transmisi, karena batas-batas yang ada di tempat untuk mengatur tingkat dan waktu transmisi.
Along with the advantages of using Manchester encoding, some programmers do note one potential disadvantage to the process.Seiring dengan keuntungan menggunakan pengkodean Manchester, beberapa programmer catatan agenda satu potensi kerugian pada proses. Manchester encoding involves the transmission of more bits of data than were part of the original data signal. Manchester Encoding melibatkan transmisi lebih bit data daripada adalah bagian dari sinyal data aslinya. While this does not tend to cause problems in many cases, there are those that believe the inclusion of additional bits can impact the integrity of the data in ways that are not readily apparent at the time of transmission. Meskipun hal ini tidak cenderung menyebabkan masalah dalam banyak kasus, ada orang-orang yang percaya bahwa penyertaan bit tambahan dapat mempengaruhi integritas data dalam cara yang tidak mudah terlihat pada saat pengiriman. Kode manchester secara luas digunakan (misalnya dalamEthernet. ) Ada kode yang lebih kompleks misalnya 8B/10B pengkodean yang menggunakan lebih sedikit bandwidth untuk mencapai cepatnya data yang sama (tapi yang mungkin kurang toleran terhadap frekuensi kesalahan dan pada pemancar dan penerima referensi jam).Dalam pengkodean Manchester yang ditampilkan, logika 0 ditunjukkan oleh 0-1 transisi di tengah-tengah bit dan logika 1 adalah ditunjukkan oleh 1-0 transisi di tengah bit. Note that signal transitions do not always occur at the ‘bit boundaries’ (the division between one bit and another), but that there is always a transition at the centre of each bit. Perhatikan bahwa transisi sinyal tidak selalu terjadi pada ‘batas-batas bit’ atau bit boundaries (pembagian antara satu bit dan lain), tetapi selalu ada transisi di pusat dari setiap bit. Aturan pengkodean Manchester dirangkum di bawah ini:
Dalam beberapa kasus, dilihat pengkodean yang terbalik, dengan 0 yang direpresentasikan sebagai 0-1 transisi. Dua definisi telah hidup bersama selama bertahun-tahun. Buku Ethernet Blue dan IEEE standar (10 Mbps) yang menggambarkan suatu metode dalam Logika whih dikirim sebagai 0 adalah 0-1 transisi, dan Logika 1 sebagai transisi satu sampai nol (di mana nol diwakili oleh tegangan yang kurang negatif pada kabel). Perhatikan bahwa karena banyak lapisan fisik mempekerjakan driver garis pembalik. Untuk mengubah digit biner menjadi sinyal listrik, sinyal pada kabel adalah kebalikan dari output oleh pengkode. Diferensial lapisan fisik transmisi, (misalnya 10BT) tidak mengalami pembalikan ini. Gelombang untuk dikodekan Manchester membawa sedikit aliran urutan bit 110.100.
Transisi sinyal tidak selalu terjadi pada ‘bit batas-batas’ (pembagian antara satu bit dan lain), tetapi selalu ada transisi di pusat dari setiap bit. Alternatif pengkodean dapat dipandang sebagai tahap pengkodean di mana setiap bit dikodekan oleh postif 90 derajat, atau negatif 90 derajat fase transisi. Kode Manchester Oleh karena itu, kadang-kadang dikenal sebagai Kode Biphase.
Sebuah sinyal yang dikodekan Manchester tingkat sering berisi transisi yang memungkinkan receiver untuk mengekstrak sinyal clock dan benar decode nilai dan waktu dari setiap bit. Untuk memungkinkan operasi, arus bit yang ditransmisikan harus mengandung kepadatan tinggi dari transisi bit. Pengkodean Manchester memastikan ini, yang memungkinkan penerima dengan benar mengekstrak signal clock.
Biphase Pengkodean Manchester dapat mengkonsumsi sampai kira-kira dua kali bandwidth sinyal asli (20 MHz). Ini adalah untuk memperkenalkan frekwensi transisi. Untuk 10 Mbps LAN, spektrum sinyal terletak di antara 5 dan 20 MHz. Manchester encoding digunakan sebagai lapisan fisik sebuah Ethernet LAN, di mana penambahan bandwidth bukan masalah yang signifikan untuk transmisi kabel koaksial, bandwidth yang terbatas mengharuskan CAT5e kabel yang lebih efisien metode pengkodean untuk transmisi 100 Mbps menggunakan kode MLT 4b/5b . Ini menggunakan tiga tingkat sinyal (bukan yang digunakan dua tingkat di Manchester encoding) dan itu memungkinkan sinyal 100 Mbps untuk menduduki hanya 31 MHz bandwidth. Gigabit Ethernet memanfaatkan lima tingkat dan 8b/10bencoding, untuk memberikan bahkan lebih efisien penggunaan bandwidth kabel yang terbatas, pengiriman 1 Gbps dalam 100 MHz bandwidth.
Contoh dari Manchester Encoding
Pola bit “0 1 1 1 1 0 0 1″ encode untuk “01 10 10 10 10 01 01 10″.
Contoh lain yang lebih aneh adalah pola “1 0 1 0 1 etc”
yang encode untuk “10 01 10 01 10″
yang juga dapat dilihat sebagai “1 00 11 00 11 0″.
Dengan demikian untuk 10 Mbps Ethernet LAN, maka urutan pembukaan encode ke 5 MHz gelombang persegi! (yaitu, Satu setengah siklus di setiap periode bit 0,1 mikrodetik). Sebuah tingkat transmisi 10 Mbps menyiratkan bahwa setiap bit dikirim dalam 0,1 mikrodetik. Untuk coaxial cable, kecepatan perjalanan sinyal kabel sepanjang kira-kira 0,77 kali kecepatan cahaya (yaitu 0.77x3x10E8). Karena itu Sedikit menempati 23 meter kabel. Di bawah kondisi yang sama bingkai yang terkecil akan 13.3 km.
Jika Anda ingin melakukan perhitungan yang sama untuk kabel twisted pair, Anda harus mempertimbangkan bahwa kecepatan propagasi lebih lambat di 1.77x10E8 (0.59c). Meningkatkan bit rate, misalnya menggunakan 100BTx, mengurangi waktu yang tersedia untuk mengirim setiap bit ke kawat, tetapi tidak mengubah kecepatan tepi bit perjalanan melalui kabel.
5.3 Binary 8 Zero Subtitution (B8ZS)
B8ZS merupakan sebuah tipe line-code, yang diinterpretasikan pada remote dari koneksi yang menggunakan sebuah substitusi kode khusus ketika 8 nol secara berurutan ditransmisikan melalui link pada rangkaian T1 dan E1. Teknik ini menjamin ones density terlepas dari stream data juga dikenal sebagai substitusi 8 nol. Berlawanan dengan AMI,B8ZS terjadi apabila :
6. Transmision Divais
Sebelum menggunakan transmisi data (pengiriman data), maka salah satu faktor yang penting untuk diperhatikan adalah Konfigurasi Jalur Transmisi Data, dalam hal ini konfigurasi tersebut dibedakan menjadi beberapa macam, yaitu:
6.1 Point to point
Dalam konfigurasi ini media atau peralatan saling terhubung antara satu peralatan dengan peralatan yang lain tanpa terbagi. Konfigurasi Point to Point biasanya digunakan pada beberapa peralatan komputer seperti printer yang terhubung langsung dengan PC / komputer.
6.2 Point to multipoint
Dalam proses disebut juga dengan access multipoint, dimana pada satu alat / media dapat terhubung dengan beberapa alat lainnya. Contoh proses transmisi data yang menggunakan konfigurasi ini adalah penyiaran televisi, penyiaran radio yang mana satu pemancar radio / televisi dapat diakses / terhubung dengan beberapa radio / televisi.
Demikianlah penjelasan mengenai Physikal Layer kali ini. Mungkin masih banyak kekurangan dari tulisan ini, karena terbatasnya waktu dan kemampuan saya menjabarkannya. Semoga bisa bermanfaat dan menambah ilmu kita dalam bidang jaringan komputerisasi.
Subscribe to:
Posts (Atom)


